HTTP-запрос
Проверка позволяет выполнять HTTP-запросы:
- GET,
- POST,
- HEAD,
- PUT,
- PATCH,
- DELETE.
Пример настройки
| Поле | Описание |
|---|---|
| Тип запроса | |
| Тип выполняемого запроса: |
GET,
POST,
HEAD,
PUT,
PATCH,
DELETE.
| | URL | Адрес проверяемого ресурса. | | HTTP-заголовки | Заголовки запроса, дополнительно отправляемые с запросом, например, Content-Type = application/json. | | Тело запроса | Данные, отправляемые с запросами POST, PUT и PATCH, например, {"login":"demo", "password":"demo"}. | | Присылать тело ответа | В случаях, когда достаточно проверять лишь HTTP Status Code или скорость ответа (Response Time), тело HTTP-ответа можно не пересылать от агента серверу и существенно сэкономить сетевой трафик. | | Формат ответа | Если при выполнении проверки возвращаются данные в форматах JSON или XML, то они будут автоматически преобразованы в табличный вид. | | Таймаут | Максимальное время выполнения проверки в миллисекундах. | | Период | Период выполнения проверки (по умолчанию 60 секунд). | | HTTP аутентификация | Выбор схемы аутентификации для запроса. Поддерживаемые способы – Нет (сервер не требует аутентификации), Авто, Basic, Digest, NTLM и Negotiate. | | Логин | Имя пользователя или токен аутентификации. | | Пароль | Пароль пользователя. Игнорируется для аутентификации по токену. | | Использовать прокси-сервер | Использовать прокси-сервер для отправки запроса. | | URL прокси-сервера | Адрес прокси-сервера, который будет использовать сенсор для отправки запроса. Прокси-сервер должен поддерживать схемы аутентификации Basic, Digest, NTLM и Negotiate. | | Аутентификация прокси-сервера | Выбор схема аутентификации для прокси-сервера. Поддерживаемые способы – Нет (сервер не требует аутентификации), Авто, Basic, Digest, NTLM и Negotiate. | | Имя пользователя прокси-сервера | Имя пользователя или токен аутентификации. | | Пароль прокси-сервера | Пароль пользователя. Игнорируется для аутентификации по токену. | | Разрешить ненадежный SSL | Разрешить подключение по ненадёжным сертификатам SSL. | | Поддерживаемые протоколы SSL | Перечисление поддерживаемых протоколов через запятую. Подключение по другим протоколам будет отклонено. По умолчанию разрешены подключения по всем протоколам. |
Результат выполнения
После успешного выполнения проверки в секции Данные появится следующая информация:
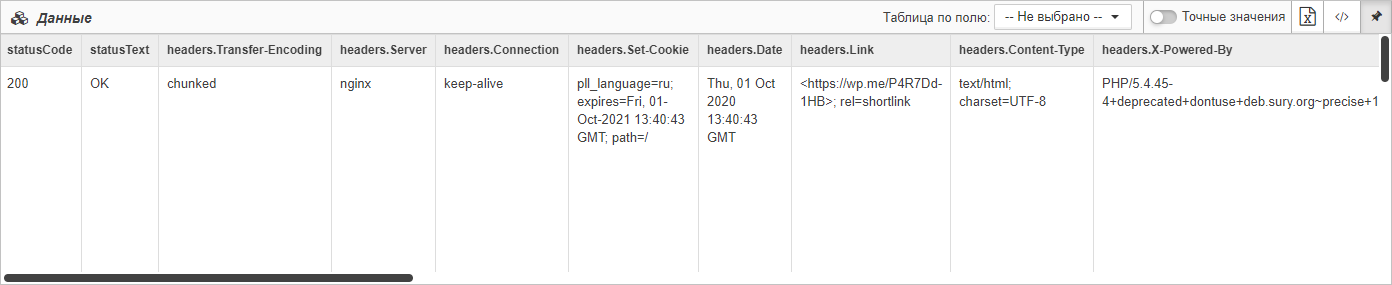

| Поле | Описание |
|---|---|
| statusCode | Код состояния HTTP. |
| statusText | Текстовая интерпретация кода состояния HTTP. |
| headers.Xxx | Заголовки ответа. |
| body | Тело ответа. |
| body.Yyy | Тело ответа, разбитое на отдельные поля, если в ответе |
| вернулись данные в форматах JSON или XML. | |
| responseTimeMs | Время отклика ресурса в миллисекундах. |
Консольная программа
Проверка является аналогом программы Curl, выполняемой в терминале:
console
$ curl -sD - -X GET https://saas.saymon.info/

HTTP/2 200
server: nginx/1.13.6
date: Wed, 06 Dec 2017 08:49:33 GMT
content-type: text/html; charset=utf-8
content-length: 669
last-modified: Thu, 30 Nov 2017 09:41:32 GMT
etag: "5a1fd24c-29d"
access-control-allow-origin: *
charset: UTF-8
accept-ranges: bytes

<!doctype html>
<html>
<head>
  <title>Loading...</title>
  <meta charset="utf-8">
  <link rel="shortcut icon" href=../images/favicon.ico?1512034892710" type="image/x-icon">
</head>
<body>
<link rel="stylesheet" href="css/saymon.css?1512034892710">
<link rel="stylesheet" href="saymon.local/css/saymon.local.css?1512034892710">
<style type="text/css" id="pointer-position"></style>
<div class="loader">
  <div class="bounce bounce-1"></div>
  <div class="bounce bounce-2"></div>
  <div class="bounce bounce-3"></div>
</div>
<div class="js-main-region main-region"></div>
  <script data-main="js/main" src="js/main-built.js?1512034892710"></script>
</body>
</html>
console
$ curl -sD - -X POST https://saas.saymon.info/node/api/users/session -H "Content-Type: application/json" -d '{"login":"demo", "password":"demo"}'

HTTP/2 200
server: nginx/1.13.6
date: Wed, 06 Dec 2017 08:49:56 GMT
content-type: application/json
content-length: 38
set-cookie: sid=72174edb-5c18-49f2-809f-cd685ea17638; Path=/
access-control-allow-origin: *

"72174edb-5c18-49f2-809f-cd685ea17638"
Известные ошибки при настройке сенсора
NOTE
Sensor error! Prime size must be multiple of 64, and can only range from 512 to 1024 (inclusive)
NOTE
Sensor error! unable to find valid certification path to requested target
NOTE
Sensor error! Received fatal alert: handshake_failure
Указанные проблемы возникают при использовании агента в связке с устаревшими версиями Java при проверке https-ресурсов.
Есть два способа решения:
- Обновить Java, установленную в операционной системе хоста, где установлен агент.
- Скачать и установить последнюю версию агента, где встроена необходимая версия Java.
NOTE
Sensor error! Target host is not specified Проверьте адрес, указанный в поле URL – он должен начинаться с протокола: правильно – **https://**saymon.info неправильно – saymon.info